株式会社グローバルゲート公式ブログ
Podmanとは何か?Dockerとの違いから学ぶコンテナ入門
「コンテナ」と聞いて、皆さんは何を思い浮かべるでしょうか。おそらく、多くの人が最初に思い浮かべるのは「Docker」でしょう。Dockerは、アプリケーションとその実行に必要な環境をひとまとめにし、異なるサーバやパソコンでも同じように動かせる仕組みとして広く普及しました。現在では、システム開発や検証環境の構築だけでなく、Webサービスを支える本番サーバでも欠かせない存在になっています。
ところが、Rocky LinuxやRed Hat Enterprise LinuxなどのRed Hat系Linuxを利用していると、Dockerではなく「Podman」という名前を目にすることがあります。Dockerをインストールしようとして手順を調べていたはずなのに、公式ドキュメントではPodmanが紹介されており、「Podmanとは何だろう?」「Dockerとは別のものなのだろうか?」と戸惑った経験がある人もいるかもしれません。
Podmanは、Dockerとよく似たコマンドでコンテナを操作できるコンテナエンジンです。例えば、コンテナを起動する「docker runはpodman run」、動作中のコンテナを確認する「docker ps」は「podman ps」というように、Dockerの経験がある人なら比較的簡単に使い始められます。Docker用に作成されたコンテナイメージやDockerfileも、多くの場合はPodmanで利用できます。
それでは、Podmanは単にDockerのコマンド名を置き換えただけのソフトウェアなのでしょうか。
実は、両者の設計には大きな違いがあります。Dockerは、一般的にdockerdと呼ばれる常駐プログラムを中心としてコンテナを管理します。一方、Podmanはコンテナを一元管理する常駐デーモンを必要としない「デーモンレス」という仕組みを採用しています。また、一般ユーザーの権限でコンテナを動かすrootless運用を重視していることも、Podmanを理解するうえで重要な特徴です。
PodmanはRed Hatが中心となって開発を進めてきたため、RHEL、Rocky Linux、AlmaLinux、Fedoraなどと特に親和性が高く、「Red Hat系Linux向けのもの」という印象を持たれがちです。しかし、PodmanはRed Hat系専用ではありません。UbuntuやDebianなどのLinuxディストリビューションでも利用でき、macOSやWindows向けには、Linux仮想環境を利用するPodman Machineや、画面上から操作できるPodman Desktopも提供されています。
それでも、世間一般の知名度や情報量、MacやWindowsを使った開発環境では、現在もDockerが優勢です。では、Podmanはどのような場面で選ばれているのでしょうか。そして、私たちはDockerとPodmanのどちらを使えばよいのでしょうか。
この記事では、まずコンテナの基本とDockerが広く普及した理由を振り返りながら、Podmanが登場した背景、両者の仕組みの違い、rootless運用、対応しているOS、コマンドやコンテナイメージの互換性について順番に解説します。DockerとPodmanを単純に優劣で比べるのではなく、それぞれの得意分野を知り、目的や利用環境に合わせて選べるようになることが今回の目標です。
Dockerは知っているけれど、Podmanはまだよく分からない人も、ここから一緒に新しいコンテナの選択肢を学んでいきましょう。
第1章:そもそもコンテナとは何か?仮想マシンとの違い
Podmanについて学ぶ前に、まずは「コンテナとは何か」を理解しておきましょう。
コンテナとは、アプリケーションと、その実行に必要なライブラリや設定ファイルなどをひとまとめにし、ほかの環境から分離して動かす仕組みです。同じLinuxサーバの中で複数のアプリケーションを稼働させても、それぞれが独立した環境で動作するため、ソフトウェアや設定の競合を防ぎやすくなります。
例えば、あるWebアプリケーションにはPHP 8.2が必要で、別のアプリケーションにはPHP 8.4が必要だったとします。通常のサーバへ両方を直接インストールすると、バージョンや設定が衝突する可能性があります。しかし、それぞれを別のコンテナに入れて動かせば、同じサーバ上でも異なるバージョンや設定を共存させられます。
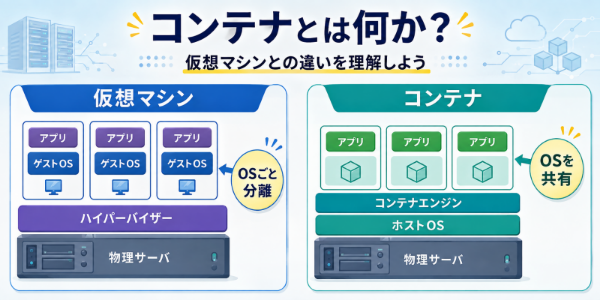
環境を分離する仕組みとしては、VMwareやVirtualBoxなどで利用される「仮想マシン」もあります。ただし、仮想マシンとコンテナでは、分離の方法が大きく異なり、仮想マシンでは、物理サーバ上にハイパーバイザーを用意し、その上で複数の仮想的なコンピュータを動かします。それぞれの仮想マシンには、LinuxやWindowsなどのゲストOSが必要です。OSごと独立しているため分離性は高い一方、仮想マシンごとにメモリやディスク容量を消費し、起動にもある程度の時間がかかります。
一方、コンテナには仮想マシンのようなゲストOSがありません。ホストOSのカーネルを複数のコンテナで共有し、その上でアプリケーションごとに独立した環境を作ります。そのため、仮想マシンよりも必要なデータ量やメモリ消費を抑えやすく、短時間で起動でき数秒、場合によっては1秒未満で起動できる手軽さは、コンテナの大きな特徴です。
ただし、コンテナが「完全な仮想マシン」だと考えるのは正確ではありません。コンテナ内部からは専用のLinux環境があるように見えますが、実際にはLinuxカーネルの名前空間やcgroupsなどの機能を利用して、プロセス、ネットワーク、ファイルシステム、CPU、メモリなどを分離・制御しています。つまり、コンテナの正体は、ホストOS上で隔離された状態で動くプロセスなのです。
ここで覚えておきたいのが、「コンテナイメージ」と「コンテナ」の違いです。コンテナイメージは、アプリケーションを動かすためのファイルや設定をまとめた読み取り専用の設計図です。そのイメージを基に実際に起動したものがコンテナです。料理に例えるなら、イメージがレシピと材料のセット、コンテナがそのセットから実際に作られた料理と考えると分かりやすいでしょう。同じイメージから、同じ構成のコンテナを何個でも作成できます。
この仕組みにより、開発者のパソコンで作った環境を検証サーバや本番サーバでも再現しやすくなります。「自分のパソコンでは動くのに、本番環境では動かない」という問題を減らせることも、コンテナが普及した大きな理由です。
第2章:コンテナを広めたDocker――なぜ世界中で普及したのか
現在では「コンテナといえばDocker」といわれるほど有名になりましたが、コンテナという仕組み自体をDockerが最初に発明したわけではありません。Linuxには以前から、プロセスやネットワークを分離する名前空間、CPUやメモリなどの使用量を制御するcgroupsといった機能が備わっていました。また、LXCなどのコンテナ技術もDockerの登場以前から存在していました。
しかし、当時のコンテナは操作や設定が難しく、主に高度な知識を持つ技術者が利用するものでした。便利な仕組みでありながら、誰もが気軽に使える道具ではなかったのです。
その状況を大きく変えたのが、2013年に公開されたDockerです。
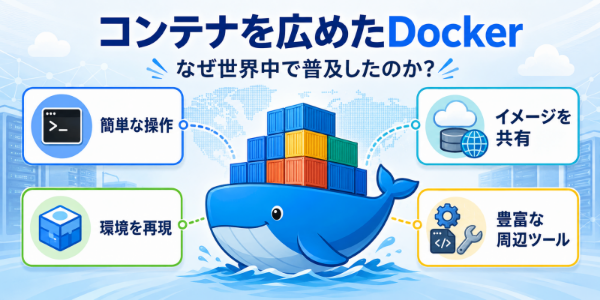
Dockerが画期的だったのは、複雑だったコンテナの作成や実行を、分かりやすいコマンドで扱えるようにしたことです。イメージを取得するdocker pull、コンテナを起動するdocker run、動作状況を確認するdocker psなど、目的が想像しやすい操作体系が用意されました。これにより、利用者はLinux内部の複雑な仕組みを細部まで理解していなくても、コンテナを動かせるようになったのです。
さらに、Dockerfileの存在も普及を後押ししました。Dockerfileは、使用するベースイメージ、インストールするソフトウェア、コピーするファイル、起動時に実行する命令などを記述した設計書です。手作業で環境を構築する代わりに、Dockerfileから同じ構成のイメージを繰り返し作成できます。
それまでのサーバ構築では、作業手順書を見ながらコマンドを入力しても、担当者や実施時期によって設定に差が生じることがありました。Dockerfileとして構築手順をコード化すれば、内容を保存・共有・変更履歴の管理ができるため、開発環境や検証環境、本番環境の違いを小さくできます。これは、アプリケーションを継続的に開発・提供する現場にとって大きな利点でした。
イメージを共有する仕組みとして登場した「Docker Hub」も重要です。Docker Hubには、Linuxディストリビューション、Webサーバ、データベース、プログラミング言語など、さまざまなイメージが公開されています。利用者はすべてを一から構築する必要がなく、目的に合ったイメージを取得して、すぐに試せるようになりました。作成したイメージをチームや世界中の利用者と共有できることも、Dockerの普及を加速させました。
複数のコンテナをまとめて管理できるDocker Composeも、Dockerの使いやすさを高めた要素です。例えば、Webサーバ、アプリケーション、データベースを組み合わせたシステムでも、構成をYAMLファイルへ記述し、まとまりのある環境として起動・停止できます。複雑な検証環境をほかのメンバーが再現しやすいことは、チーム開発における大きな強みです。
また、Docker Desktopの登場によって、WindowsやmacOSでもLinuxコンテナを利用しやすくなりました。画面上からコンテナやイメージを確認でき、必要なLinux仮想環境もまとめて提供されるため、Linuxサーバに詳しくない開発者でもコンテナを学び始められます。
Dockerは、難しかったコンテナ技術を「簡単に操作し、環境を再現し、イメージを共有できる道具」へと変えました。そして豊富なドキュメント、教材、関連サービス、開発ツールが生まれたことで、さらに多くの利用者が集まる好循環が作られたのです。
Dockerが世界中で普及した理由は、単に新しい技術だったからではありません。優れた技術を、多くの人が実際に使える形へ整えたことにこそ、Dockerの最大の功績があるのです。
第3章:Podmanとは何か?Red Hatが開発を進めた理由
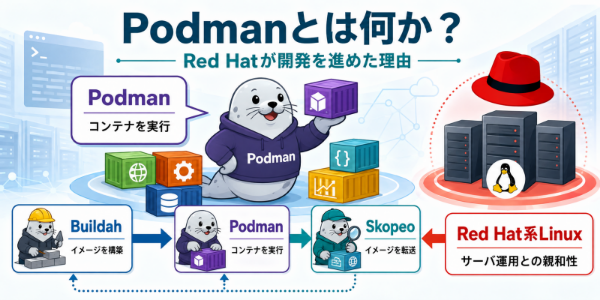
Dockerによってコンテナが広く普及する一方、Red Hat系Linuxでは「Podman」というコンテナエンジンが標準的に使われるようになりました。Podmanは、Red Hatの技術者を中心とするコミュニティによって開発が進められてきたオープンソースソフトウェアです。
Podmanという名前は「Pod Manager」に由来します。ここでいうPodとは、1つ以上のコンテナをひとまとまりとして管理する単位です。Podの内部にある複数のコンテナは、ネットワークなどの一部リソースを共有でき、これはKubernetesでも使われている考え方であり、Podmanは単独のコンテナだけでなく、複数のコンテナをまとめたPodも扱えることが特徴です。
Podmanの基本的な使い方はDockerとよく似ています。例えば、イメージを取得するpodman pull、コンテナを起動するpodman run、一覧を表示するpodman psなど、Dockerのコマンドを知っていれば操作の意味を理解しやすい設計です。Dockerで使われているDockerfileやコンテナイメージも、多くの場合はPodmanで利用できます。
では、なぜRed HatはDockerとは別にPodmanの開発を進めたのでしょうか。
大きな理由の一つが、コンテナに必要な機能を分割し、それぞれを独立したツールとして扱うという設計思想で、一般的なDocker Engineではイメージの構築や管理、コンテナの実行、ネットワークなどの機能を、常駐するDockerデーモンがまとめて管理します。一方、Red Hatが推進するコンテナツールでは目的ごとに役割が分けられています。
中心となるPodmanは、イメージの管理やコンテナ、Podの作成・実行を担当します。Buildahは、DockerfileやContainerfileなどを利用してコンテナイメージを構築するためのツールです。そしてSkopeoは、コンテナイメージの情報を調べたり、異なるレジストリやストレージ間でイメージをコピーしたりする役割を担います。
つまり、Dockerが多くの機能を統合した総合的な仕組みであるのに対し、Podman、Buildah、Skopeoは役割を分担し、必要な機能を組み合わせて利用する考え方なのです。Rocky Linuxなどでは、これらをまとめたcontainer-toolsが提供されており、サーバ管理者が導入しやすい環境が整えられています。
もう一つの重要な理由が、常駐する管理デーモンへ依存しない構成で、Podmanはコンテナを一元管理する専用デーモンを必要とせず一般的なLinuxコマンドと同じように、実行したユーザーのプロセスとして動作し、このデーモンレスという設計によりLinuxのユーザー権限やプロセス管理の考え方に沿った運用がしやすくなっています。
また、Red Hatは以前から、一般ユーザー権限でコンテナを動かすrootless運用や、SELinuxによるアクセス制御など、Linuxサーバに適したセキュリティを重視してきました。Podmanはこうした仕組みとの親和性が高く、RHELをはじめ、Rocky Linux、AlmaLinux、CentOS Stream、Fedoraなどで有力な選択肢となっています。
ただし、PodmanはDockerを排除するためのソフトウェアではありません。両者はOCIと呼ばれる共通規格に基づくコンテナイメージを扱えるため、同じイメージやDockerfileを活用できる場面が多くあります。Dockerによって普及した使いやすさを受け継ぎながら、Linuxサーバの権限管理や運用方法に合わせて異なる設計を採用したものがPodmanだと考えると分かりやすいでしょう。
Podmanは、単にDockerのコマンド名を置き換えたものではなく、コンテナの実行、イメージの構築、イメージの転送という機能を分け、Linux本来の仕組みを活用して管理をします。
第4章:最大の違いはデーモンの有無――仕組みを比較しよう
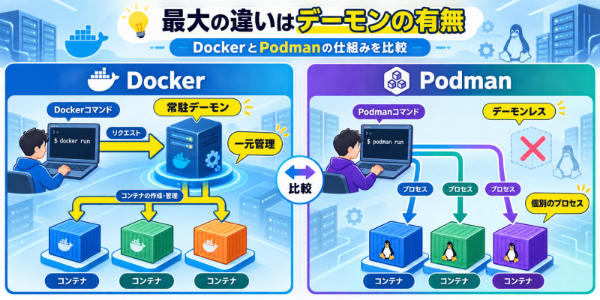
DockerとPodmanはコマンドの使い方がよく似ていますが、その内部構造には大きな違いがあります。両者を比較するときに最も重要なポイントが、コンテナを一元管理する「デーモン」が存在するかどうかです。
デーモンとは、画面の裏側で常に動き続け、必要な処理を受け付ける常駐プログラムのことで、Docker EngineはDockerクライアントとDockerデーモンによるクライアント・サーバー方式を採用しています。
利用者がdocker runなどのコマンドを実行すると、Dockerクライアントは自分でコンテナを起動するのではなく、APIを通じてdockerdというDockerデーモンへ命令を送ります。命令を受け取ったdockerdが、イメージ、コンテナ、ネットワーク、ボリュームなどをまとめて作成・管理します。
この方式には、コンテナに関する処理を一つの窓口へ集約できるという利点があります。Dockerクライアントとデーモンは同じサーバに置くことも、ネットワーク経由で別々のサーバに置くこともできます。外部の管理ツールからDocker APIを利用できる点も、Dockerの豊富な周辺環境を支える重要な仕組みなのです。
一方、Podmanはコンテナを一元管理する常駐デーモンを必要としません。利用者がpodman runを実行すると、PodmanはOCI対応のコンテナランタイムなどと連携してコンテナを起動し、起動されたコンテナはホストOS上で個別のプロセスとして扱われます。
Podmanコマンド自身は処理が終わると終了するため、すべてのコンテナを管理し続ける中央のPodmanデーモンは存在しません。ただし、コンテナが何の補助プロセスも使わず、完全に単独で動いているという意味ではありませんが、実際にはコンテナの状態やログ、終了コードなどを監視するconmonといった仕組みも利用されています。
デーモンの有無は、障害が発生したときの考え方にも関係します。Podmanでは中央の管理デーモンが存在しないため、一つの管理プロセスの停止がすべてのコンテナへ同じ形で波及する構造ではありません。また、それぞれのコンテナをsystemdのサービスとして登録し、Linuxの一般的なプロセスと同じ考え方で起動・停止・自動再起動を管理できます。
Dockerでは、dockerdが停止すると新しい操作を受け付けられなくなります。標準設定ではデーモン終了時に実行中のコンテナも停止しますが、live-restoreを有効にすれば、デーモンが一時的に利用できない状況でもコンテナを動かし続けることが可能です。そのため、「Dockerデーモンが停止すると、必ずすべてのコンテナが即座に停止する」と単純に考えるのは正確ではありません。
また、デーモンレスだからPodmanが必ず高速・安全であるとも限りません。実際の性能や安全性は、root権限の有無、イメージの内容、ネットワーク、ストレージ、アクセス制御、アップデート方法など、多くの条件によって決まります。Dockerにもrootlessモードやセキュリティを高める仕組みが用意されています。
Dockerは常駐デーモンを中心に、コンテナ環境を統合的に管理する設計です。
対してPodmanは、中央の管理デーモンを置かず、コンテナをLinux上の個別プロセスとして扱う設計です。
どちらが絶対に優れているということではなく、この構造の違いを理解することが、用途に合ったコンテナエンジンを選ぶ第一歩になります。
第5章:rootlessコンテナとは?一般ユーザーで動かせるメリット
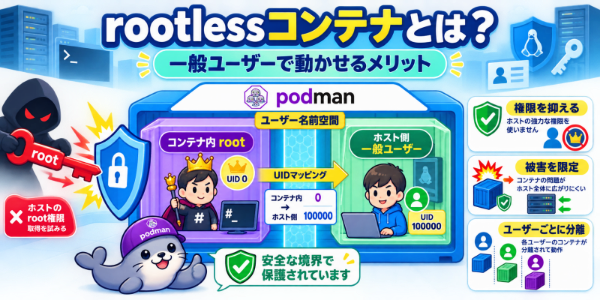
Linuxでは、システム全体を変更できる特別な管理者を「rootユーザー」と呼びます。rootはソフトウェアのインストールやシステム設定の変更、ほかのユーザーのファイルへのアクセスなど、非常に強い権限を持っています。そのため、root権限で動作するプログラムに脆弱性があると、問題がホストOS全体へ及ぶ可能性があります。
そこでPodmanが重視しているのが、root権限を使わず、一般ユーザーとしてコンテナを実行する「rootlessコンテナ」です。特別な管理者権限を与えなくても、各ユーザーが自分の権限の範囲内でイメージを取得し、コンテナを作成・起動・停止できます。
rootlessを理解するうえで重要なのが、Linuxの「ユーザー名前空間」という仕組みです。これは、コンテナ内部のユーザーIDとホスト側のユーザーIDを別々に扱い、両者を対応付ける機能です。
例えば、コンテナ内でユーザーIDが0と表示されるrootであっても、それがホスト側の本物のroot、つまりユーザーID0として動いているとは限りません。rootlessコンテナでは、コンテナ内のrootが、ホスト側では一般ユーザーや、そのユーザーに割り当てられた別のIDへ変換されます。コンテナ内では管理者として必要な操作ができても、ホスト側では一般ユーザーの権限を超えられないように分離されており、このIDの対応付けには主に/etc/subuidと/etc/subgidに設定された補助的なユーザーIDとグループIDの範囲が使われます。これにより、コンテナ内に複数のユーザーが存在するイメージでも、ホスト側ではroot権限を与えずに、それぞれ異なるIDとして扱えます。
rootless運用の大きなメリットは、万一コンテナ内のアプリケーションが攻撃された場合でも、被害の範囲を限定しやすいことです。攻撃者がコンテナ内でroot権限を取得したとしても、それだけでホスト側のroot権限を取得したことにはなりません。ホストOSの重要なファイルや、ほかのユーザーが管理するデータへ直接アクセスされる危険性を抑えられます。
また、一般ユーザーごとにイメージやコンテナ、設定、ストレージが分けられる点も特徴です。あるユーザーがrootlessで作成したコンテナは、通常、別の一般ユーザーのPodmanからは見えないので、複数の利用者が一台のサーバを共有する環境でも、それぞれの管理範囲を分離しやすくなります。
ただし、rootlessには制約もあります。一般ユーザーにはシステム全体を変更する権限がないため、1024番未満の特権ポートへの直接バインド、特定のネットワーク機能やデバイスの利用、一部のファイルシステムやマウント操作などが、そのままでは使えないことがあります。必要に応じて、ホスト側の設定変更やリバースプロキシ、別のポートへの割り当てなどを検討しなければなりません。
そして、rootlessであれば絶対に安全というわけではありません。危険なイメージを使わない、不要な権限を与えない、ホストやPodmanを更新する、SELinuxなどのアクセス制御を有効にする、機密情報を適切に管理するといった基本対策は、rootlessでも必要です。
rootlessは、コンテナの内部で必要な権限を確保しながら、ホスト側では一般ユーザーの範囲に閉じ込める仕組みです。Podmanの安全性を支える重要な特徴ですが、その利点と制約の両方を理解して使うことが大切なのです。
第6章:PodmanはどのOSで使える?Linux・Mac・Windowsの違い
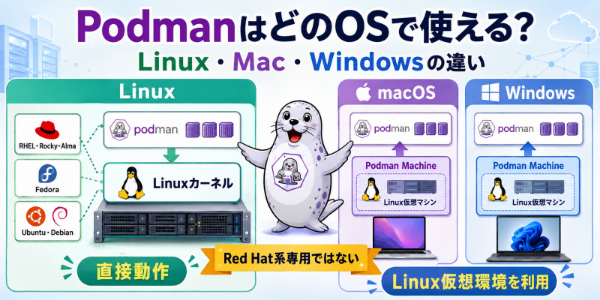
PodmanはRed Hatが中心となって開発を進めてきたため、「RHELやRocky Linux専用のコンテナエンジン」と思われることがあります。しかし、PodmanはRed Hat系Linuxだけのものではありません。さまざまなLinuxディストリビューションに加えて、macOSやWindowsでも利用できます。
Podmanと特に親和性が高いのは、RHEL、Rocky Linux、AlmaLinux、CentOS Stream、FedoraなどのRed Hat系Linuxです。RHEL 9では、Podman、Buildah、Skopeoなどをまとめて導入できるcontainer-toolsパッケージが提供されています。Rocky Linuxなどでも、標準リポジトリからPodmanを導入しやすく、OSのパッケージ管理やSELinux、systemdと組み合わせて運用できることが大きな強みです。
一方、UbuntuやDebian、Arch Linux、Alpine LinuxなどでもPodmanを利用できます。インストール方法や提供されるバージョン、初期設定には違いがありますが、コンテナを起動・管理する基本的な仕組みは同じです。つまり、「Red Hat系Linuxで特に導入しやすい」というのが正確な表現であり、「Red Hat系でしか使えない」という意味ではありません。
ここで重要なのが、Podmanは本来Linuxネイティブのソフトウェアだという点です。コンテナはLinuxカーネルの名前空間やcgroupsなどを利用して、プロセスやネットワーク、CPU、メモリを分離します。そのため、Linux上ではホストOSのカーネルを直接利用してコンテナを動かせますが、macOSやWindowsはLinuxカーネルをそのまま備えているわけではありません。
そこで利用されるのが「Podman Machine」です。
macOSでPodmanを使用する場合、Podman Machineが軽量なLinux仮想マシンを用意し、その内部でPodmanとLinuxコンテナを動かします。利用者がmacOSのターミナルからpodman runなどを実行すると、手元のPodmanクライアントが仮想マシン内のPodmanへ命令を送る仕組みです。
Windowsでも基本的な考え方は同じですが、Podman Machineは主にWSL2を利用したLinux環境を使用します。利用者はPowerShellやコマンドプロンプトからPodmanを操作できますが、コンテナそのものはWindowsカーネル上ではなく、その内側に用意されたLinux環境で動いています。
画面上からコンテナやイメージを操作したい場合は、Linux、macOS、Windowsで利用できるPodman DesktopというGUIアプリケーションもあります。ただし、Podman Desktopを使った場合でも、macOSやWindowsでLinuxコンテナを動かすにはPodman Machineが必要です。
この構造は、Docker DesktopがmacOSやWindowsでLinux仮想環境を利用することとよく似ています。どちらもコマンドや画面上では直接コンテナを操作しているように見えますが、実際のLinuxコンテナは内部のLinux環境で動作しています。
利用傾向にも違いがあります。MacやWindowsを中心とした開発環境では、豊富な情報や周辺ツールを持つDocker Desktopが広く使われています。一方、RHELやRocky Linuxなどを使用するLinuxサーバでは、OSとの親和性、デーモンレス、rootless運用、systemdとの連携を重視してPodmanが選ばれる場面が増えています。
PodmanはRed Hat系Linuxで特に力を発揮しますが、対応するOSはそれだけではありません。ただし、Linuxでは直接動作し、macOSやWindowsではPodman MachineというLinux仮想環境を経由する――この違いを理解しておくことが、環境に合った導入方法を選ぶうえで大切です。
第7章:Dockerの知識はPodmanでも使える?コマンドと互換性を比較
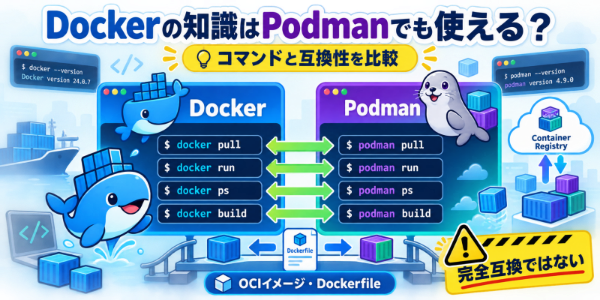
Dockerを使った経験がある人にとって、Podmanは比較的移行しやすいコンテナエンジンです。理由は、基本的なコマンド体系がDockerとよく似ているからです。
例えば、イメージを取得する場合、Dockerでは次のように実行します。
docker pull nginx
Podmanでは、先頭のコマンド名を置き換えて、
podman pull nginx
と実行します。
コンテナの起動は「docker run」と「podman run」、一覧表示は「docker ps」と「podman ps」
イメージの構築は「docker build」と「podman build」です。ログ確認、停止、再起動、削除などの基本操作も、同じ考え方で利用できます。Docker公式の操作を覚えた人なら、Podmanを使い始めるときに、すべてを最初から学び直す必要はありません。
さらに、PodmanはDockerfileを利用したイメージ構築にも対応しています。Podmanでは`Containerfile`という名前も使われますが、Dockerfileと同じ構文を利用できます。そのため、Docker用に作成された多くのDockerfileを、そのまま、または少し修正してPodmanで使用できます。
コンテナイメージについても、両者はOCI(Open Container Initiative)規格に基づくイメージを扱えます。Docker HubやQuay.ioなどのコンテナレジストリから取得したイメージを、DockerとPodmanの双方で利用できるケースが多くあります。開発者がDockerで作成したイメージを、サーバ側ではPodmanで実行するという構成も可能です。
この互換性は、コンテナ技術を特定の製品だけに依存しにくくする重要な特徴です。イメージの作成環境と実行環境を分けられるため、開発者は使い慣れたDocker Desktopを利用し、サーバ管理者はRocky Linux上のPodmanで本番運用する、といった役割分担もできます。
ただし、「コマンド名をdockerからpodmanへ置き換えれば、すべてが完全に動く」と考えるのは危険です。基本的な操作は似ていても、オプションの対応状況、デフォルトのネットワーク、ボリュームの扱い、rootless運用時の権限、ログやストレージの保存場所などには違いがあります。
例えば、Dockerではroot権限で動作する環境を前提にした設定が、Podmanのrootlessモードでは利用できないことがあります。また、Docker専用のオプションや、Dockerデーモンとの接続を前提にしたスクリプトは、そのままでは動作しない場合があります。移行時には、単純な文字列置換だけで終わらせず、実際の起動、通信、ボリュームへの書き込み、停止・再起動まで確認することが大切です。
複数コンテナを管理するDocker Composeについても注意が必要です。Podmanには「podman compose」コマンドがありますが、これはCompose機能そのものを内蔵しているのではなく、外部のComposeプロバイダーを呼び出す仕組みです。使用するプロバイダーやバージョンによって、対応状況や動作に差が出ることがあります。
また、PodmanはDocker互換APIを提供する仕組みも備えています。既存の開発ツールや自動化プログラムを接続できる場合がありますが、APIのすべてが完全に同じとは限りません。利用するツールがPodmanに対応しているか、事前に確認する必要があります。
DockerとPodmanは、コマンドやイメージ形式を共有できる部分が多い一方、内部構造や権限管理、周辺機能には違いがあります。Dockerの知識はPodmanへの大きな土台になりますが、互換性を過信せず、移行先の環境で一つずつ検証することが、安定した運用への近道なのです。
第8章:DockerとPodman、結局どちらを選べばよいのか?
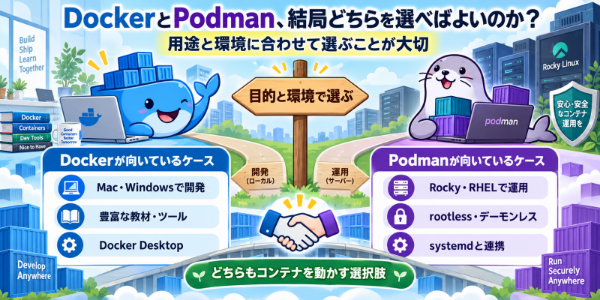
ここまでDockerとPodmanの特徴や違いを見てきました。では、実際にコンテナ環境を構築するとき、私たちはどちらを選べばよいのでしょうか。
結論からいえば、DockerとPodmanのどちらか一方が、すべての場面で優れているわけではありません。大切なのは、利用するOS、開発か本番運用か、必要な管理方法、チームの経験や既存資産などを考慮し、目的に合ったほうを選ぶことです。
まず、Dockerが向いているのは、コンテナを初めて学ぶ人や、Mac・Windowsを使って開発したい人です。Dockerは長い期間にわたって広く利用されてきたため、公式ドキュメント、入門書、技術記事、動画教材、トラブル解決の事例が非常に豊富です。分からないことがあっても検索しやすく、同じ問題を経験した人の情報を見つけやすいことは大きなメリットです。
Docker Desktopを利用すれば、MacやWindowsでも比較的簡単にコンテナ環境を構築できます。Docker Composeを使った複数コンテナの管理や、対応する開発ツールとの連携も充実しています。すでにチームやプロジェクトがDockerを前提としている場合は、無理にPodmanへ変更せず、Dockerを使い続けるほうが安全なこともあります。
一方、Podmanが向いているのは、RHEL、Rocky Linux、AlmaLinux、FedoraなどのLinuxサーバ上でコンテナを運用する場合です。PodmanはRed Hat系Linuxとの親和性が高く、パッケージ管理、SELinux、systemd、cgroupsなど、Linux本来の仕組みと組み合わせやすく設計されています。
また、rootlessコンテナを重視する環境にもPodmanは適しています。一般ユーザーの権限でコンテナを起動できるため、ホストOS全体へ強い権限を与えずにサービスを運用できます。常駐するDockerデーモンを必要としないデーモンレス方式や、Podの管理、systemdとの連携も、サーバ管理者にとって大きな魅力です。
ただし、Podmanを選べば必ず運用が簡単になるわけではありません。Dockerに比べて情報や教材が少ない場合があり、Docker ComposeやAPI、ネットワーク、rootless特有の制約について、自分で確認しなければならない場面もあります。既存のスクリプトや管理ツールがDocker専用の場合は、移行前に十分な検証が必要です。
逆に、Dockerにもrootlessモードやセキュリティ機能があり、Dockerを使っているから安全ではない、Podmanだから自動的に安全だ、と単純に判断することはできません。どちらを使う場合でも、信頼できるイメージを利用し、不要な権限を与えず、ホストOSやコンテナエンジンを継続的に更新することが重要です。
選択の目安を整理すると、学習のしやすさやMac・Windowsでの開発、豊富な周辺ツールを重視するならDockerが有力です。Red Hat系Linuxでのサーバ運用、rootless、デーモンレス、systemdとの連携を重視するならPodmanが有力な候補になります。
DockerとPodmanは競争相手であると同時に、共通のOCIイメージやDockerfileを利用できる関係でもあります。開発環境ではDocker、本番サーバではPodmanという使い分けも可能です。
大切なのは、知名度だけで決めることでも、流行だけで乗り換えることでもありません。自分が管理するOSとシステムの要件を整理し、必要な機能、権限、運用方法を見極めたうえで選ぶことです。DockerとPodmanの違いを理解すれば、コンテナ環境をより柔軟に設計できるようになるでしょう。
まとめ:DockerとPodmanを目的に合わせて選ぼう
コンテナは、アプリケーションと実行環境をひとまとめにし、ホストOS上で分離して動かす仕組みです。仮想マシンがゲストOSごと分離するのに対し、コンテナはホストOSのカーネルを共有するため、軽量で起動が速く、同じ環境を再現しやすいという特徴があります。
Dockerは、分かりやすいコマンド、Dockerfile、Docker Hub、Docker Compose、Docker Desktopなどによって、難しかったコンテナ技術を多くの開発者へ広めました。一方、Podmanはデーモンレス方式やrootless運用を重視し、Linuxサーバの権限管理やsystemdとの連携に適した設計を採用しています。
PodmanはRed Hat系Linuxと特に親和性がありますが、UbuntuやDebianでも利用でき、macOSやWindowsではPodman Machineを通じてLinuxコンテナを動かせます。また、DockerとPodmanは代表的なコマンドやDockerfile、OCIイメージを共有できます。
ただし、両者は完全互換ではありません。ネットワーク、ストレージ、権限、Compose、APIなどには違いがあるため、実際の環境で検証することが大切です。
DockerとPodmanは、どちらか一方が常に優れているわけではありません。開発環境や既存の情報量を重視するならDocker、Linuxサーバのrootless運用やデーモンレス構成を重視するならPodman。目的と環境に合わせて選ぶことが、最も柔軟で安全なコンテナ運用につながるのです。
GSVは企業の大切なデータを守る安全なNASサーバーシステムです。自動バックアップやRAID構成による多重保存で、データの消失リスクを最小限に抑えます。ネットワーク接続だけで社内外から安全にデータにアクセス可能で、異なるOS間でもスムーズな運用が可能です。
スケジュール管理やToDoリストの一元管理機能を備え、チームの業務効率化を支援します。契約期間中の無償アップデートで常に最新機能を利用可能です。
さらに、無停電電源装置(UPS)の標準装備、ウイルス検知システム、柔軟なアクセス制限により、物理的な障害やセキュリティリスクからも企業データを保護。GSVは安全で効率的なデータ管理環境を提供します。

【関連記事】